



Sécuriser la communication entre vos services dans le cloud
Reliez vos applications, add-ons et machines externes dans un réseau privé chiffré
Un réseau privé géré par Clever Cloud
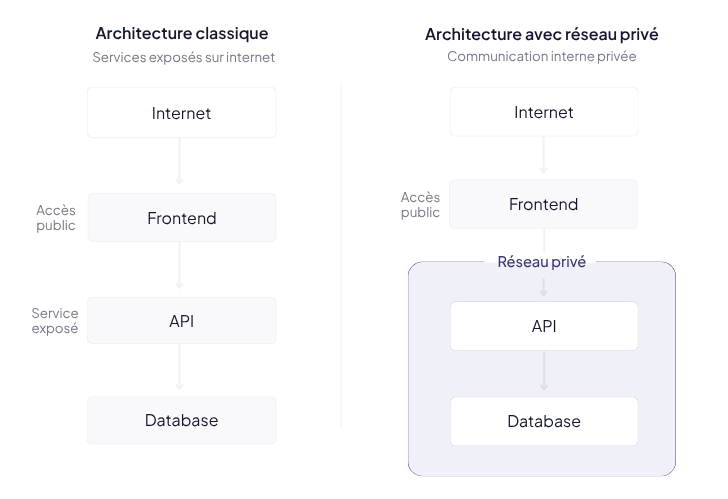
Une approche consiste à connecter ces services au sein d’un réseau overlay privé, posé au-dessus du réseau physique. Les échanges y sont chiffrés par défaut via WireGuard, sans couche bas niveau à gérer ni tunnel à déployer. Sur Clever Cloud, les Network Groups concrétisent cette approche.
Pour le détail du fonctionnement : Comment créer un réseau privé entre applications dans le cloud (sans gérer de VPN)
Architecture classique (services exposés sur Internet) vs Architecture avec réseau privé (communication interne privée)
Les Network Groups, en bref
Un Network Group est un réseau privé chiffré qui relie vos ressources Clever Cloud (applications et add-ons) ainsi que des machines externes à la plateforme. Une fois réunis dans le même groupe, ses membres peuvent communiquer directement entre eux sur leurs ports internes, sans avoir à exposer ces ports sur Internet.
Vous déclarez quelles ressources doivent se parler ; Clever Cloud établit le réseau.
Ce que vous y gagnez
Trafic chiffré par défaut
Tout le trafic entre membres est chiffré via WireGuard, sans intervention de votre part.
Tous les ports en interne
Chaque service est joignable sur n’importe quel port au sein du groupe, pas seulement sur un point d’entrée public.
Réseau configuré automatiquement
Chaque membre reçoit une adresse IP privée et un nom de domaine interne automatiquement.
Portée multi-zones
Un même réseau relie des ressources hébergées sur des zones et datacenters différents.
Ouverture aux ressources externes
Un serveur tiers ou une machine on-premise peut rejoindre le réseau privé.
Inclus sans surcoût
Les Network Groups sont disponibles sans coût additionnel.
Comment ça marche
Chaque ressource rattachée à un Network Group reçoit une adresse IP issue d’un CIDR dédié ainsi qu’un nom de domaine interne. Les membres peuvent alors se joindre par ce nom, sur le port de leur choix. Les échanges transitent dans des tunnels WireGuard chiffrés : les services communiquent via le réseau privé sans avoir à exposer leurs ports sur Internet.
Trois interfaces permettent de créer et piloter un groupe selon votre workflow : la Console Clever Cloud, les Clever Tools (CLI) et l’API publique.
Cas d’usage
Les Network Groups ne sont pas une solution autonome, mais un mécanisme qui rend possible certaines architectures sécurisées.
Déployer Keycloak en haute disponibilité
Plusieurs nœuds Keycloak se synchronisent pour former un cluster IAM. Leurs échanges passent par un réseau privé chiffré, sans exposition publique du trafic entre les nœuds.
Protéger des applications derrière une API Gateway
Seule la gateway est exposée publiquement. Les services backend lui restent accessibles par le réseau privé, mais injoignables depuis Internet : aucun port public ouvert sur les applications internes.
Communication sécurisée entre microservices
Dans une architecture distribuée, seuls les entrypoints réellement publics sont exposés. Les communications service-to-service transitent en privé, sans port ouvert ni tunnel à configurer.
Architecture hybride et connexion à des machines externes
Un même réseau privé chiffré peut relier des ressources Clever Cloud réparties sur plusieurs zones ainsi que des serveurs externes, qu’ils soient hébergés chez un autre fournisseur ou dans votre propre infrastructure.
La mise en réseau privée comme capacité de plateforme
Sur un PaaS, la gestion du réseau ne devrait pas être un projet en soi. Les Network Groups traduisent cette logique : décrire une architecture, pas configurer une infrastructure. Créez et pilotez vos Network Groups depuis la Console, les Clever Tools ou l’API publique, sans avoir à construire ni administrer l’infrastructure réseau sous-jacente.
FAQ
Quand utiliser un réseau privé entre applications ?
Cette architecture s’applique notamment aux clusters applicatifs, aux architectures microservices et aux API internes.
Faut-il déployer un VPN pour connecter ses applications sur Clever Cloud ?
Non. Les Network Groups reposent sur WireGuard, mais sans serveur VPN à installer ni tunnel à administrer : la plateforme gère le réseau privé chiffré pour vous.
Les Network Groups sont-ils inclus sans surcoût ?
Oui. Ils sont disponibles sans coût additionnel dans l’offre Clever Cloud.
Peut-on gérer les Network Groups sans passer par la ligne de commande ?
Oui. Ils se gèrent via les Clever Tools (CLI), l’API publique et, depuis mai 2026, directement depuis la Console Clever Cloud.